概览
星璇智能 AERIX 以受治理的方式,为 星璇智能 ARX 私有 AI 核心延伸云端 AI 能力。政策路由让客户资料保留于本地;公开安全的工作可使用已批准的云端模型;每项路由决策均记录于审计轨迹。
受监管机构常面对两难:既希望享有云端 AI 的速度与广度,但其资料及监管要求均不容许敏感内容离开受控环境。AERIX 让机构兼得两者,并由机构自行订立规则。
AERIX 解决的问题
员工已希望在日常工作中使用 AI,而由于缺乏获批准的选择,不少人把敏感文字贴到公共工具。董事会仍须为每项自动化决策负责;根据香港金管局及新加坡金管局的原则,这份责任不能外判予供应商。因此,机构需要证明能掌控资料流向、由哪个模型处理,以及由谁批准结果。
AERIX 如何运作
AERIX 是机构应用程式与其使用的所有 AI 模型之间的单一闸道。应用程式、流动渠道、用户、分析及整合只需连接 AERIX 一次,闸道便会为每项请求选择合适的模型。
AERIX 提供四项控制:
模型选择。 每项请求交由最适合该任务的模型处理。
自动切换。 按情况需要,请求可于云端与私有模型之间切换。
政策路由。 由规则决定哪些内容可送往云端、哪些必须保持私有。
备援与持续性。 若某模型无法使用,服务会经预设替代方案持续运作。
AI 的两面,一个受治理的模式
| 云端 AI | 私有 AI(星璇智能 ARX) | |
|---|---|---|
| 优势 | 规模、速度、最新能力 | 私隐、控制、专属知识 |
| 典型内容 | 一般知识、语言表达、公开研究 | 原始客户资料、合约、内部文件 |
| 模型 | 云端大型语言模型及专门模型 | 私有模型、私有 LLM、私有资料 |
| 交付方式 | 公共超大规模云端 | 本地设备或私有云 |
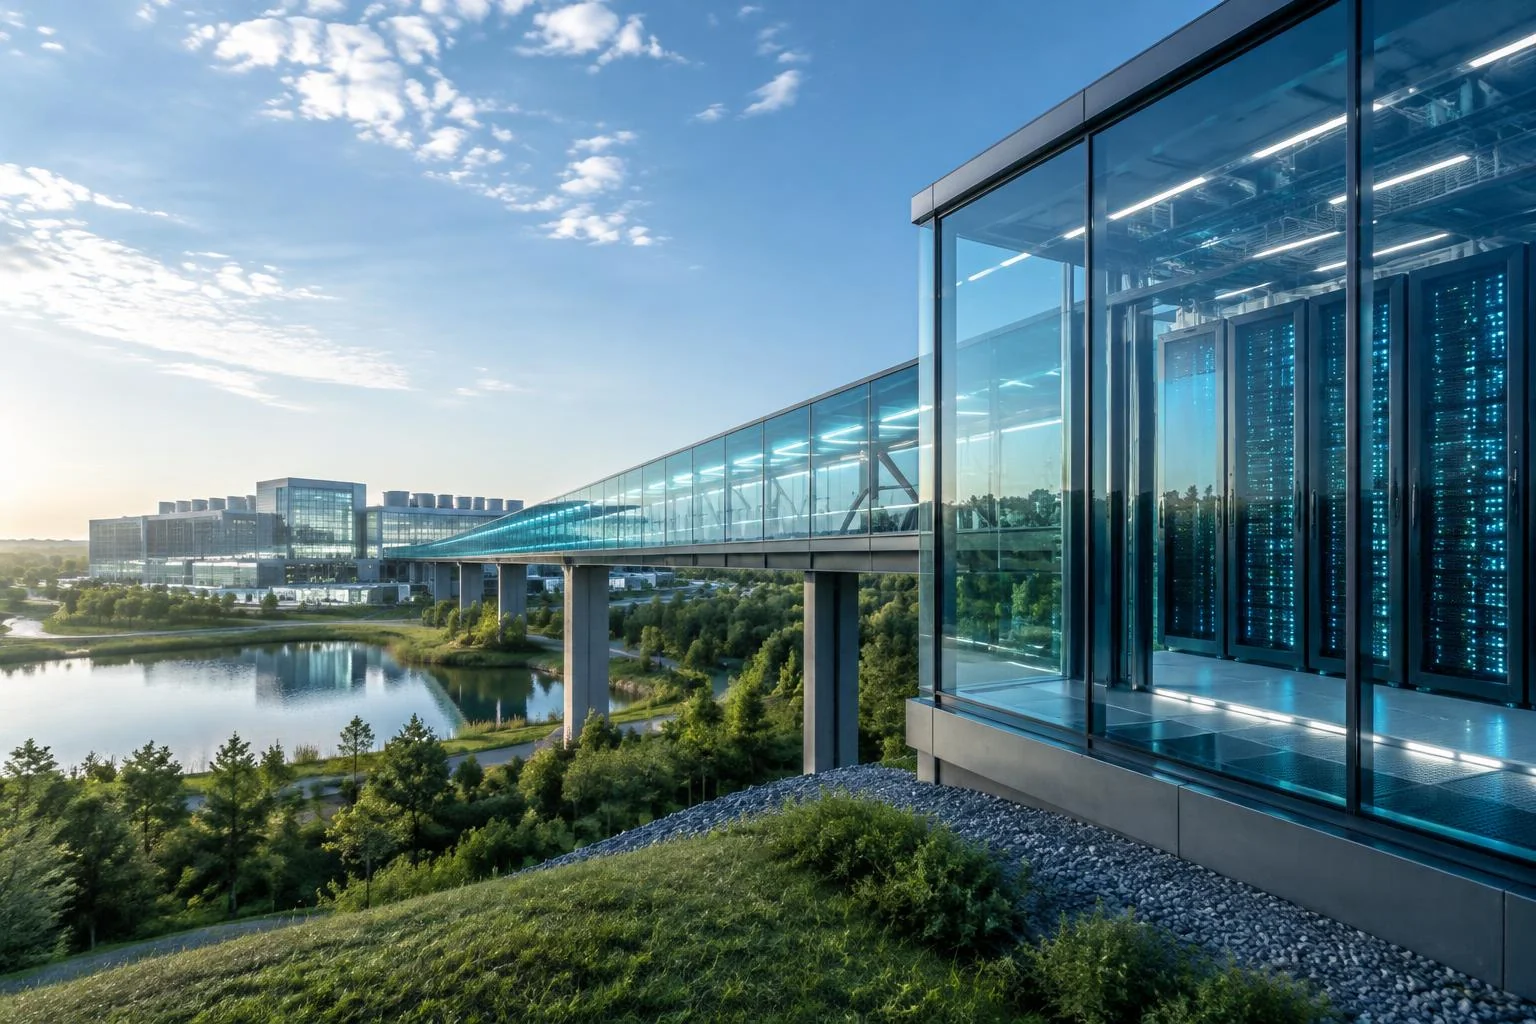
安全的混合云桥梁连接两方。私有一方设有隔离网络资料控制、确定性监管规则,以及具本地审计的个人资料主权。敏感工作会以刻意且可追溯的方式交由此方处理。
四大效益
多模型自由。 机构毋须被单一模型或供应商锁定。
资料保护。 客户资料保留于本地,只有已批准、公开安全的工作才会送往云端。
持续可用。 备援路由确保服务不中断。
全面可视。 每项决策均有记录,合规及风险团队可清楚了解内容被路由至何处及原因。
为受监管环境而设
星璇智能平台已获 ISO/IEC 27001(资讯安全)及 ISO/IEC 42001(AI 管理体系)认证,其控制措施对应香港金管局及新加坡金管局的期望,包括:
决策可追溯性及审计轨迹
人员介入审批
个人资料遮罩、代码化及资料驻留
AI 防火墙及模型治理
提示注入防护及资料外泄预防
用于代理式流程的确定性规则引擎
以上说明星璇智能的控制措施如何对应这些框架,并不代表监管机构认可。
实际应用
客户经理要求总结一份公开市场报告,并草拟回复一封载有客户账户资料的电邮。由于内容公开,AERIX 将第一项请求路由至云端模型;第二项因含客户资料,则保留于私有 ARX 核心处理。两项路由决策均有记录,回复在发出前亦会经人员覆核。同一模式亦适用于 Outlook 内的 星璇智能 Ally、商业通讯渠道上的 Messenger Agent 及 Tender Intelligence:一般任务可使用云端 AI,凡涉及客户资料则保留于私有 AI。
部署选项
本地或隔离网络部署。 最高资料主权,包括毋须机房的桌面级参考工作站。
私有云。 受管理的高可用基础设施,可快速扩展。
经 AERIX 的混合部署。 敏感处理保留于本地,公开安全的工作按政策路由至云端模型。
一般实施由设定至上线约需 16 周,并包括培训及上线后支援。客户可先以试点开始,于 Essential 级节点上配合 星璇智能 Ally 及 Tender Intelligence,其后再加入 OCR 及 RAG 流程、Certificate Agent 及更多部门。AERIX 政策路由、审计轨迹及 FinOps 成本可视性由第一天起适用。
探索平台
如需安排示范或开展试点,请联络 enquiry@metis.info。
关于星璇智能
星璇智能是一个为银行及其他受监管企业而设的私有及混合 AI 平台。
探索平台与 星璇智能 规划下一步。
与我们的团队讨论营运重点、部署要求及评估准则。