概覽
星璇智能 AERIX 以受治理的方式,為 星璇智能 ARX 私有 AI 核心延伸雲端 AI 能力。政策路由讓客戶資料保留於本地;公開安全的工作可使用已批准的雲端模型;每項路由決策均記錄於審計軌跡。
受監管機構常面對兩難:既希望享有雲端 AI 的速度與廣度,但其資料及監管要求均不容許敏感內容離開受控環境。AERIX 讓機構兼得兩者,並由機構自行訂立規則。
AERIX 解決的問題
員工已希望在日常工作中使用 AI,而由於缺乏獲批准的選擇,不少人把敏感文字貼到公共工具。董事會仍須為每項自動化決策負責;根據香港金管局及新加坡金管局的原則,這份責任不能外判予供應商。因此,機構需要證明能掌控資料流向、由哪個模型處理,以及由誰批准結果。
AERIX 如何運作
AERIX 是機構應用程式與其使用的所有 AI 模型之間的單一閘道。應用程式、流動渠道、用戶、分析及整合只需連接 AERIX 一次,閘道便會為每項請求選擇合適的模型。
AERIX 提供四項控制:
模型選擇。 每項請求交由最適合該任務的模型處理。
自動切換。 按情況需要,請求可於雲端與私有模型之間切換。
政策路由。 由規則決定哪些內容可送往雲端、哪些必須保持私有。
備援與持續性。 若某模型無法使用,服務會經預設替代方案持續運作。
AI 的兩面,一個受治理的模式
| 雲端 AI | 私有 AI(星璇智能 ARX) | |
|---|---|---|
| 優勢 | 規模、速度、最新能力 | 私隱、控制、專屬知識 |
| 典型內容 | 一般知識、語言表達、公開研究 | 原始客戶資料、合約、內部文件 |
| 模型 | 雲端大型語言模型及專門模型 | 私有模型、私有 LLM、私有資料 |
| 交付方式 | 公共超大規模雲端 | 本地設備或私有雲 |
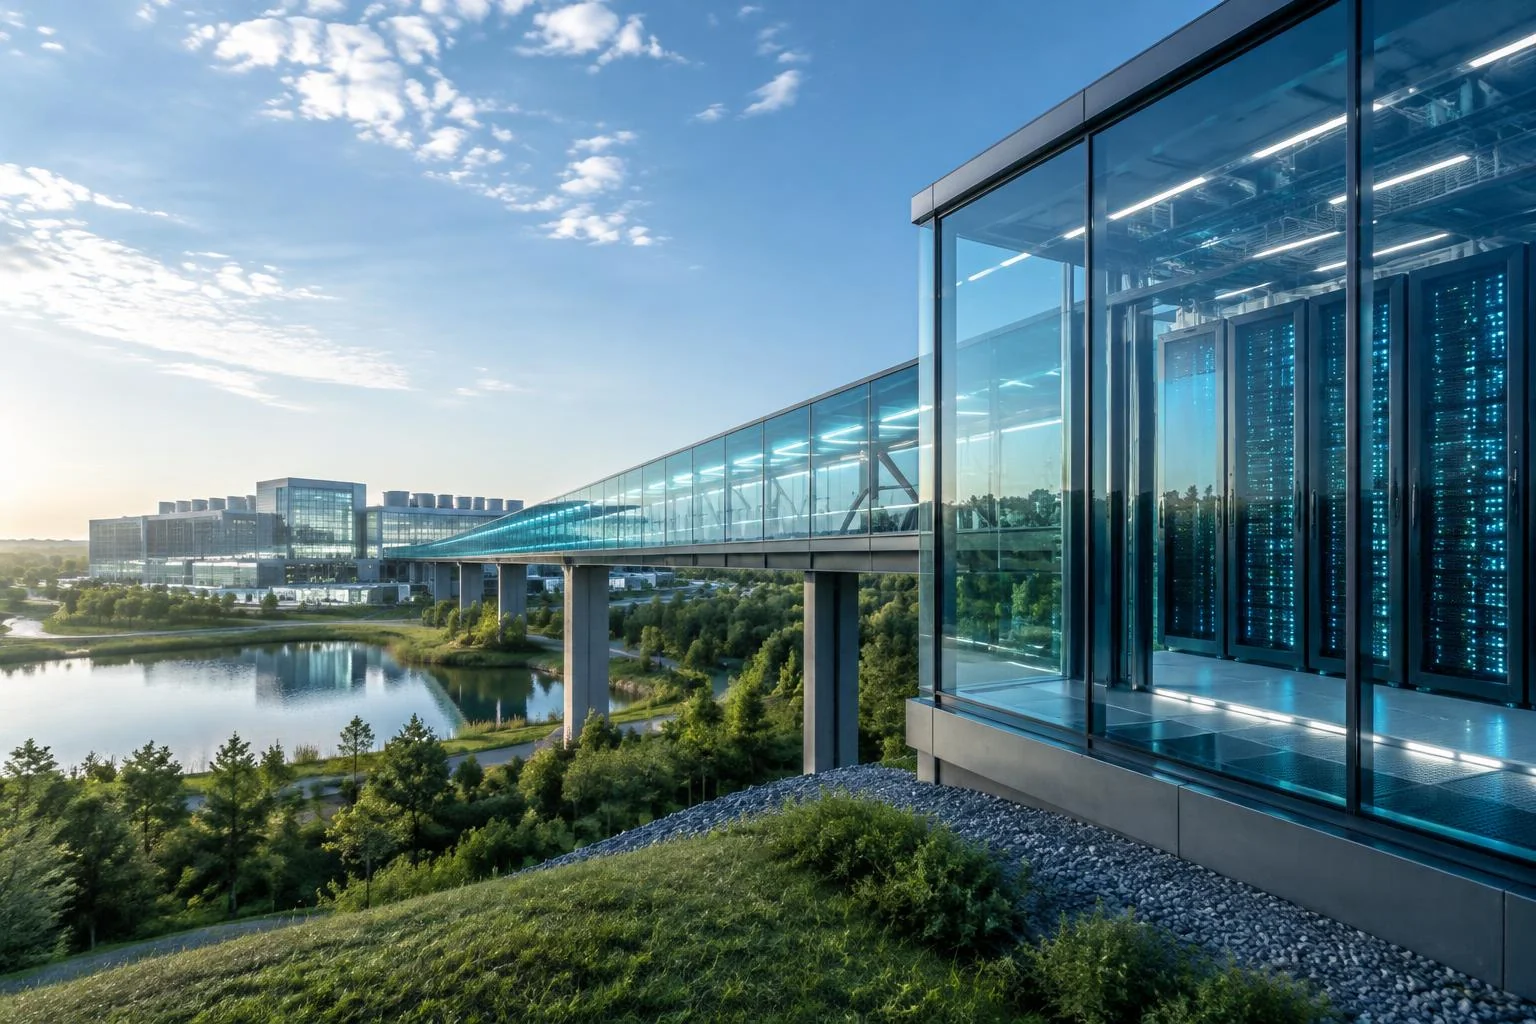
安全的混合雲橋樑連接兩方。私有一方設有隔離網絡資料控制、確定性監管規則,以及具本地審計的個人資料主權。敏感工作會以刻意且可追溯的方式交由此方處理。
四大效益
多模型自由。 機構毋須被單一模型或供應商鎖定。
資料保護。 客戶資料保留於本地,只有已批准、公開安全的工作才會送往雲端。
持續可用。 備援路由確保服務不中斷。
全面可視。 每項決策均有記錄,合規及風險團隊可清楚了解內容被路由至何處及原因。
為受監管環境而設
星璇智能平台已獲 ISO/IEC 27001(資訊安全)及 ISO/IEC 42001(AI 管理體系)認證,其控制措施對應香港金管局及新加坡金管局的期望,包括:
決策可追溯性及審計軌跡
人員介入審批
個人資料遮罩、代碼化及資料駐留
AI 防火牆及模型治理
提示注入防護及資料外洩預防
用於代理式流程的確定性規則引擎
以上說明星璇智能的控制措施如何對應這些框架,並不代表監管機構認可。
實際應用
客戶經理要求總結一份公開市場報告,並草擬回覆一封載有客戶賬戶資料的電郵。由於內容公開,AERIX 將第一項請求路由至雲端模型;第二項因含客戶資料,則保留於私有 ARX 核心處理。兩項路由決策均有記錄,回覆在發出前亦會經人員覆核。同一模式亦適用於 Outlook 內的 星璇智能 Ally、商業通訊渠道上的 Messenger Agent 及 Tender Intelligence:一般任務可使用雲端 AI,凡涉及客戶資料則保留於私有 AI。
部署選項
本地或隔離網絡部署。 最高資料主權,包括毋須機房的桌面級參考工作站。
私有雲。 受管理的高可用基礎設施,可快速擴展。
經 AERIX 的混合部署。 敏感處理保留於本地,公開安全的工作按政策路由至雲端模型。
一般實施由設定至上線約需 16 週,並包括培訓及上線後支援。客戶可先以試點開始,於 Essential 級節點上配合 星璇智能 Ally 及 Tender Intelligence,其後再加入 OCR 及 RAG 流程、Certificate Agent 及更多部門。AERIX 政策路由、審計軌跡及 FinOps 成本可視性由第一天起適用。
探索平台
如需安排示範或開展試點,請聯絡 enquiry@metis.info。
關於星璇智能
星璇智能是一個為銀行及其他受監管企業而設的私有及混合 AI 平台。
探索平台與 星璇智能 規劃下一步。
與我們的團隊討論營運重點、部署要求及評估準則。